DDoS
Mitigation
ACL-Filterung ist in jedem Tarif enthalten, bis zur vollen Kapazität deines Ports. Clean-Pipe-Scrubbing mit Arbor und NexusGuard skaliert über 6 Tbit/s und 1 Milliarde Pakete pro Sekunde.
- Automatische Mitigation ohne Zeitlimit, 24/7
- Unbegrenzte Rückführung von sauberem Traffic, bis zur Portgröße
- Flowspec, Peakflow und Clean-Pipe-Scrubbing
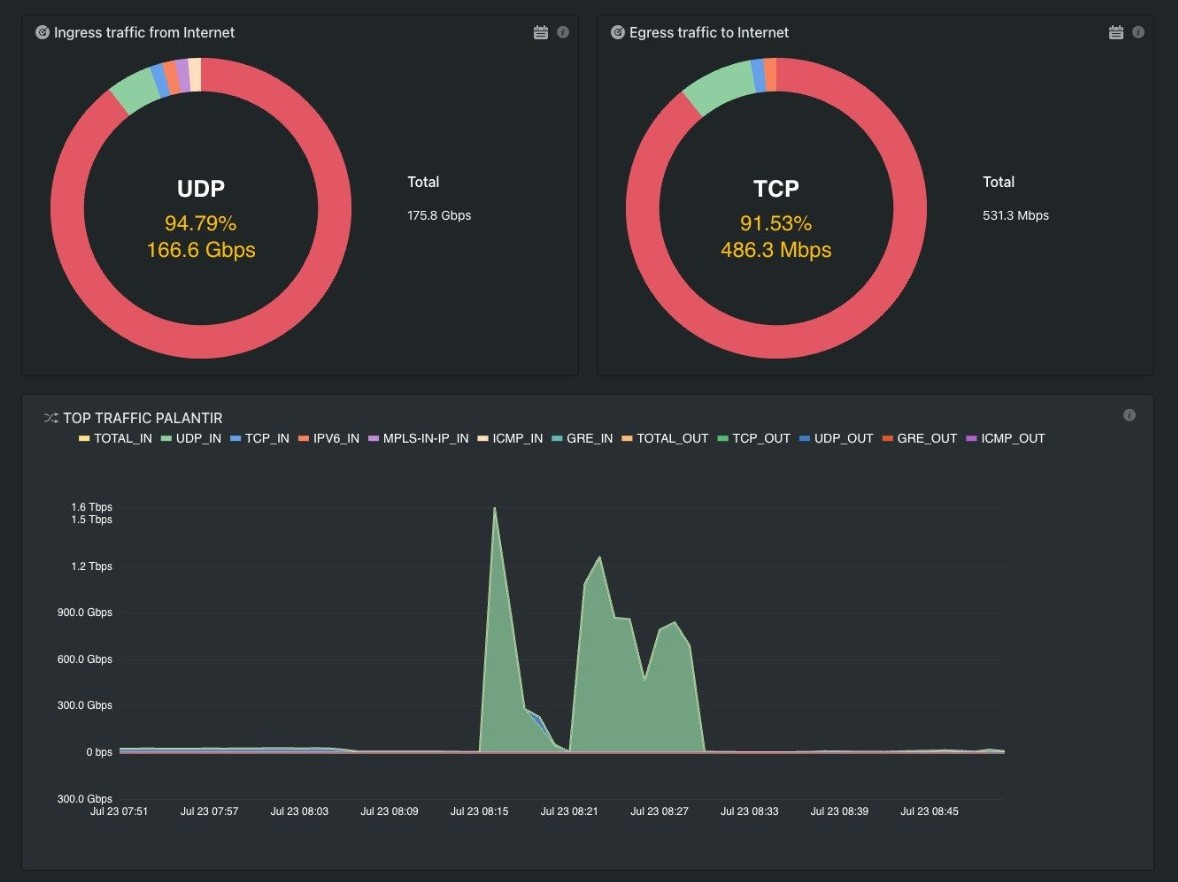
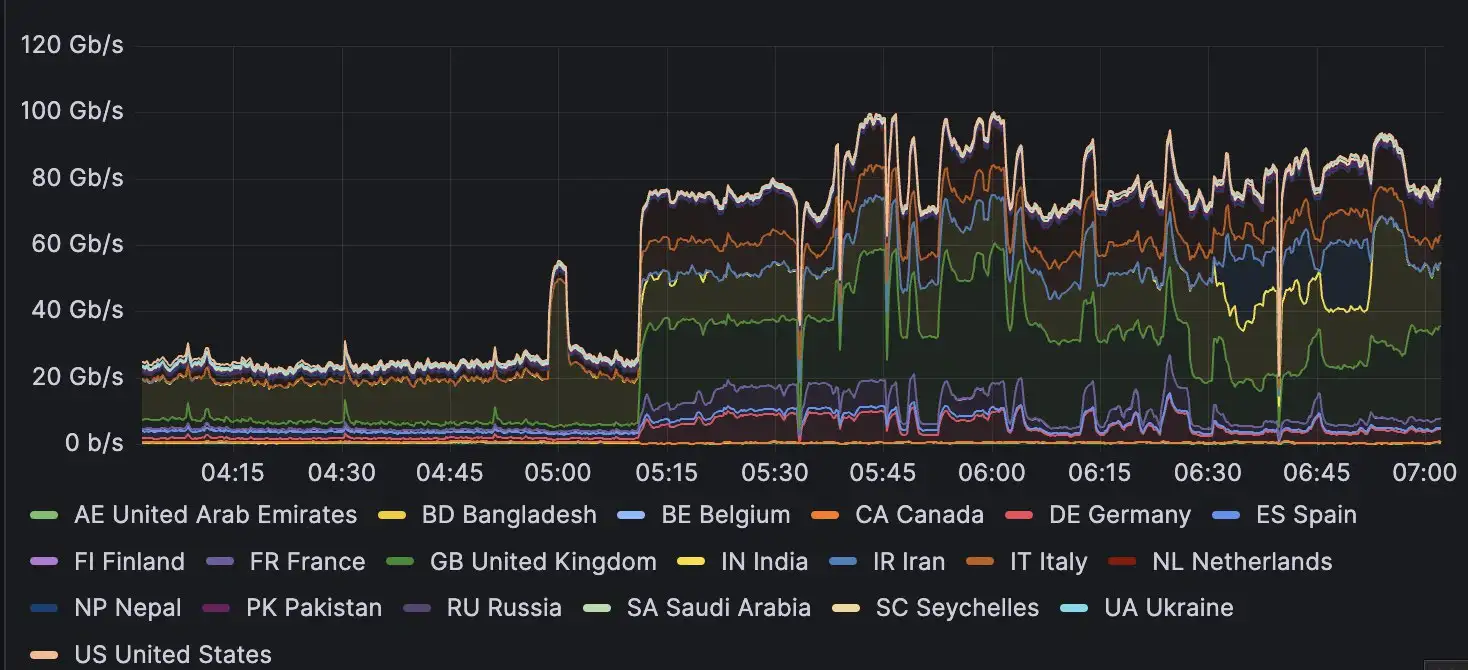
Peakflow während eines echten gemischten Angriffs. Etwa 1,6 Tbit/s eingehend, einige hundert Mbit/s sauberer Traffic ausgehend.
5+ Tbit/s
Scrubbing-Kapazität
1+ Bpps
Paket-Kapazität
91+ / week
Abgewehrte Angriffe
<15 sec
Zeit bis zur Mitigation


Schutzebenen
Vier Ebenen, ein Weg
ACL am Port. Flowspec und Blackhole im Backbone. Peakflow und Clean-Pipe Arbor / NexusGuard für den Rest.
1
ACL-Filterung
In jedem Tarif enthalten, bis zur vollen Kapazität deines Ports.
2
BGP Flowspec
RFC 8955 auf jedem Core- und Edge-Router. Line-Rate-Filterung für volumetrischen Traffic.
3
Arbor Peakflow TPS
Stateful DPI und TCP. 1,6 Tbps pro Center, sieben Center. Saubere Rückführung an jeder Cisco- und Ciena-Grenze.
4
Clean-Pipe-Scrubbing
Arbor und NexusGuard. Über 6 Tbit/s und 1 Milliarde Pakete pro Sekunde.
Clean Pipe
Umleiten, säubern, zurückführen
Wird ein Host angegriffen, geht der gesamte Traffic für diesen Host zum nächsten Scrubber. Bösartige Pakete werden verworfen. Echter Traffic kommt zurück. Das deckt volumetrische Floods und die meisten Application-Angriffe ab, bei einer Backbone-Kapazität von 99,6 Tbit/s.
1
Umleiten
Traffic für den Host geht zum nächsten Scrubber.
2
Säubern
Bösartige Pakete werden verworfen. Echter Traffic bleibt erhalten.
3
Zurückführen
Sauberer Traffic kommt zurück, bis zur Größe deines Ports.
Unbegrenzter sauberer Traffic
Echter Traffic kommt ohne versteckte Obergrenze zurück, bis zur Größe deines Ports.
Automatische Mitigation ohne Zeitlimit
Automatische Mitigation 24/7. Keine Abrechnung nach Minuten oder Tagen.
Unbegrenzte Prefixe
Kein Limit bei Prefixen oder Subnetzen. IPv4 und IPv6.
Selbst verwaltete Profile
Du legst Schwellenwerte, Netzwerkobjekte und Profile fest. Intelligente Erkennung inklusive.
So sieht es aus
Ein echter Flood, gestoppt vor dem Ziel
Live-Peakflow. Gemischter eingehender Traffic von rund 1,5 bis 1,6 Tbps, ausgehend weiterhin im Bereich mehrerer hundert Mbit/s. Die Erkennung läuft auf NetHarrier.
Bestätigte Events werden per Fingerprint erfasst und mit Pcaps abgeglichen, danach greifen Flowspec, Peakflow oder Arbor / NexusGuard. Gleicher Ablauf wie bei einem DNS-Amplification-Flood mit 1 Tbit/s und 600 Millionen Paketen pro Sekunde.
Erfassen
sFlow von Routern und Switches, SNMP für Interface-Zähler. Volumen aus SNMP, Mix aus den Samples.
Anreichern
Jeder Flow erhält Interface, Prefix, ASN, Land und Routing-Kontext, während er noch unterwegs ist.
Erkennen
Ein-Sekunden-Fenster im Speicher gegen eine gelernte Baseline. Bestätigte Events werden per Fingerprint erfasst und mit Pcaps abgeglichen. Bei geringen Sample-Mengen wird ein Bereich angezeigt, nie eine falsche Null.
Reagieren
Flowspec, RTBH oder Peakflow nach Prefix-Prüfungen und Never-Mitigate-Listen. Arbor und NexusGuard übernehmen, wenn der Flood weiterhin stateful DPI benötigt.
Normal
Schwellenwertbasiert. Samples im Minutentakt.
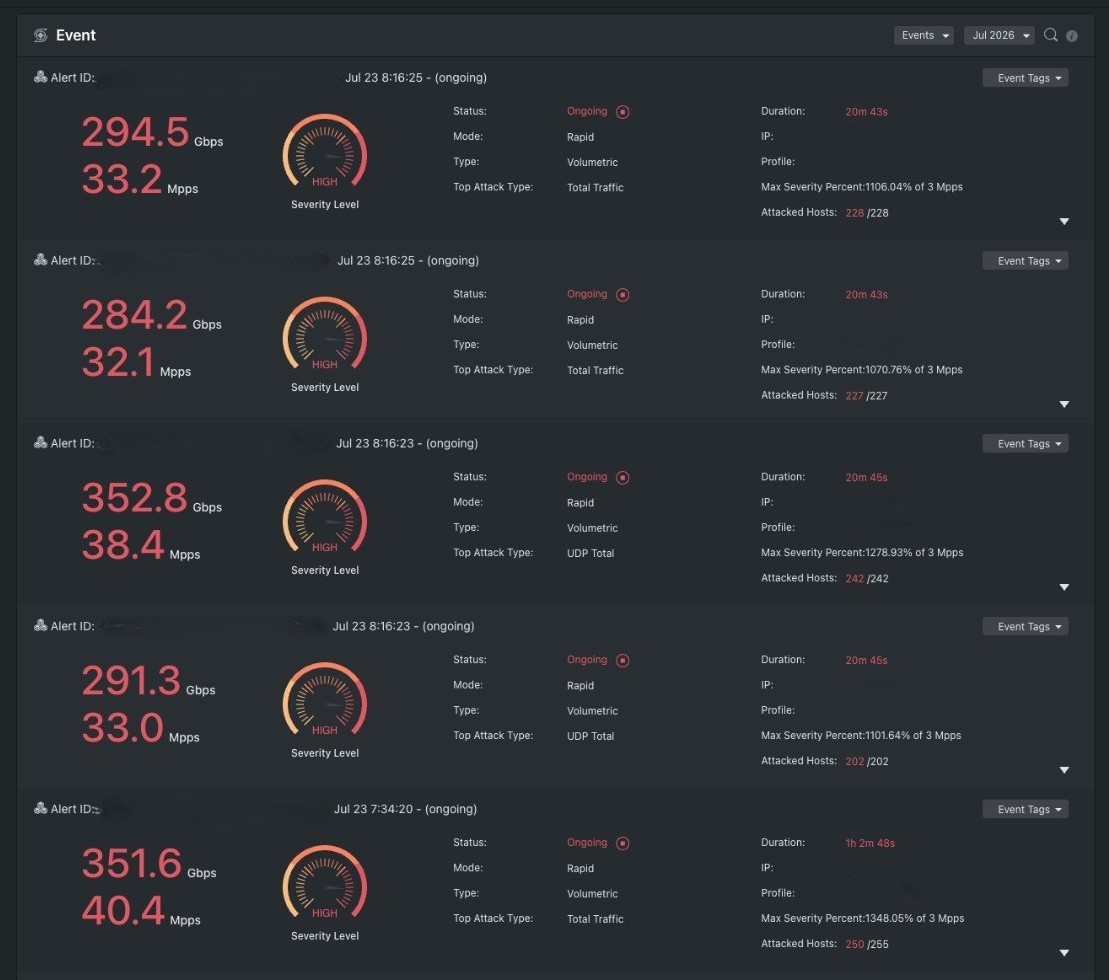
Rapid
Gleiche Schwellenwerte, Sampling im Sekundentakt. Schnellere Auslösung bei kurzen Bursts.
Smart
Machine Learning auf historischen NetFlow-Daten. Lernt Saison, Tageszeit und natürliches Wachstum. Kein statischer Schwellenwert zum Nachjustieren.
Abdeckung
Angriffsarten, die wir abwehren
Nicht abschließend. Volumetrische, Protokoll- und Application-Vektoren sind im Scope.
Volumetrisch
- UDP-Flood und UDP-Fragmentierung
- DNS-Amplification und DNS-Flood
- NTP-Amplification und NTP-Flood
- SSDP-Amplification
- Memcached
- Fraggle, Smurf, nicht gespooftes UDP
Protokoll
- SYN, SYN-ACK, ACK / ACK-PUSH, RST/FIN
- TCP Null, TCP-Connection-Flood, fragmentiertes ACK
- Fake Session, LAND, TOS-Flood, IP NULL
- ICMP-Flood, ICMP-Fragmentierung, Ping-Flood
- Half-Open- und Idle-Verbindungen von der Quelle
Application
- HTTP-Flood und HTTP Slow
- SSL/TLS fehlerhaft, Renegotiation, Session pro Quelle
- SIP fehlerhaft, Spoofing, REGISTER- und INVITE-Floods
Paketpfad
Bösartiges wird verworfen. Sauberes geht weiter.
Flowspec und Peakflow TPS auf dem Pfad. Flood-Traffic wird verworfen. Legitime Pakete erreichen deinen Prefix.
Trivox Firewall · Paketfilter
Flowspec + Peakflow TPSInternet
Gemischter Traffic
Dein Prefix
Sauberer Traffic
BGP-Kontrollen
Blackhole und Flowspec
Kostenlos bei IP Transit enthalten. Nutze sie allein oder vor Peakflow.
Traffic-Depriorisierung
Automatische passive Überwachung. Bösartiger Traffic erhält die niedrigste Priorität und wird bei Überlastung einer Verbindung zuerst verworfen.
Blackhole Community
Verwirft Traffic zu einem Prefix, IPv4 und IPv6, bis zu einer /32 oder /128. Wird bereits am Backbone-Eingang verworfen.
Erweiterte UDP-Blackhole
Verwirft gesamten UDP-Traffic oder nur bekannte Amplifier und fragmentiertes UDP. Alles andere passiert weiterhin.
Customer Flowspec
Du meldest die Filter selbst an. Erst ein Dry-Run, dann eine TTL. Sie wirken direkt auf den Routern, ohne Engpass am Scrubber.
Betrieb
24/7 NOC
Der Stack läuft eigenständig. Bei einer Mitigation gehen Alerts raus. Das Trivox NOC ist für Sonderregeln und Low-Volume-Muster rund um die Uhr erreichbar.
- noc@trivox.sh
- Sonderregeln und Erkennung von Low-Volume-Mustern
- Monatlicher Servicebericht
Live-Traffic
Auslastung, Typ und Quelle. Umschaltbar zwischen bps und pps. Monat, Woche, Tag oder Stunde.
Event-Replay
Eine Mitigation erneut abspielen. Größe, Dauer, Ursprung und Traffic-Mix. Ingress gegen Egress.
Suchen und Sortieren
Events nach mehreren Feldern finden. Übersicht der häufigsten Traffic-Typen.