DDoS
mitigaatio
ACL-suodatus sisältyy kaikkiin paketteihin, aina portin täyteen kapasiteettiin asti. Arborin ja NexusGuardin clean-pipe-pesu skaalautuu yli 6 Tbit/s ja 1 miljardi pakettia sekunnissa.
- Rajoittamaton automaattinen mitigaatio, 24/7
- Rajoittamaton puhtaan liikenteen palautus, aina portin kokoon asti
- Flowspec, Peakflow ja clean-pipe-pesu
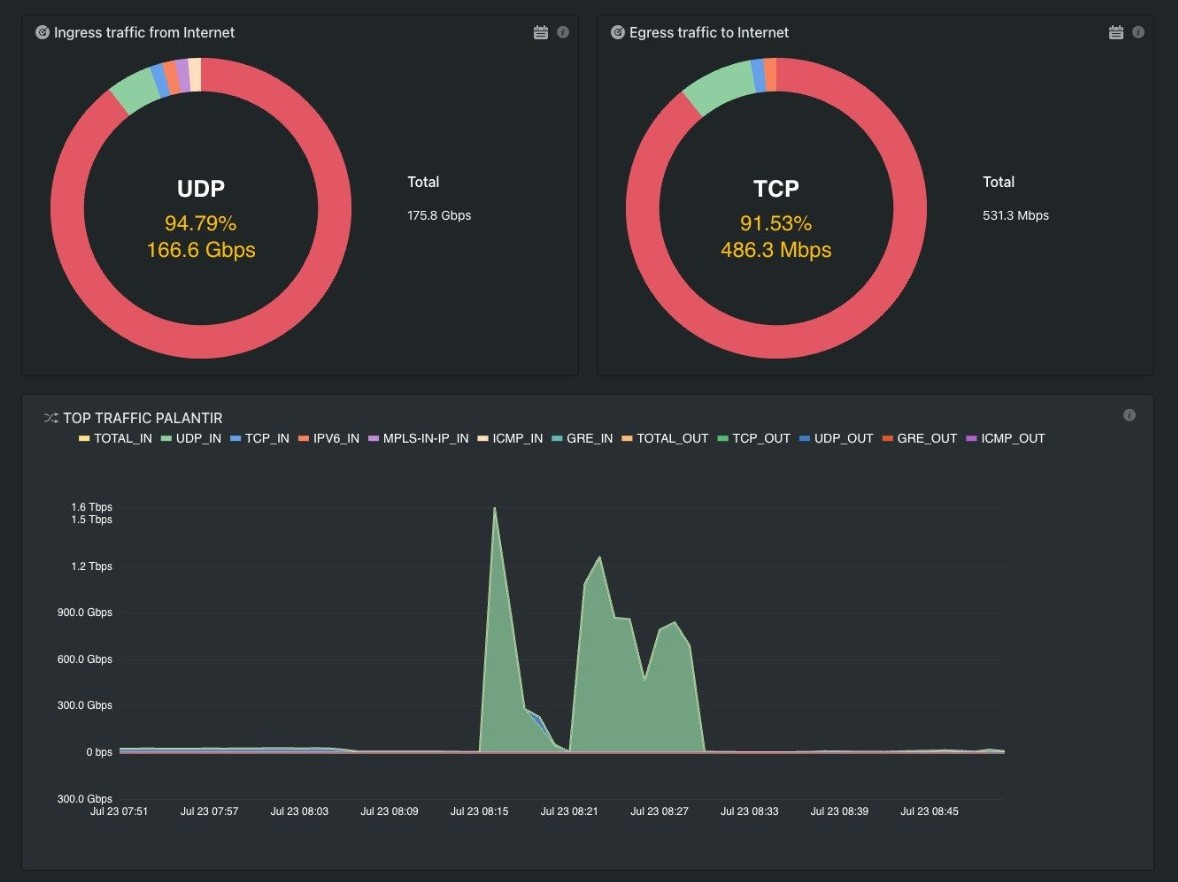
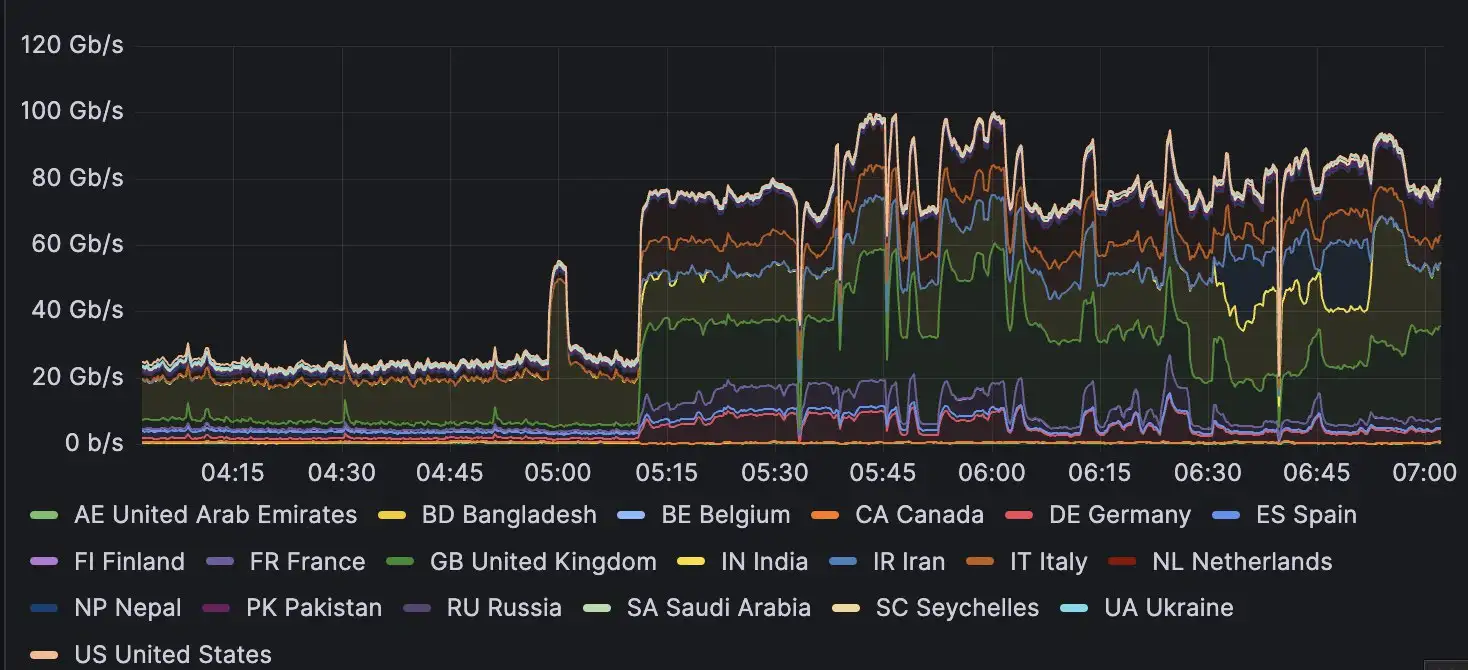
Peakflow todellisen sekahyökkäyksen aikana. Noin 1,6 Tbit/s saapuvaa, muutama sata Mbit/s puhdasta liikennettä lähtevänä.
6+ Tbit/s
Pesukapasiteetti
1+ Bpps
Pakettikapasiteetti
93+ / week
Torjutut hyökkäykset
<15 sec
Mitigaatioaika


Suojauskerrokset
Neljä kerrosta, yksi reitti
ACL portissa. Flowspec ja blackhole backbonessa. Peakflow ja clean-pipe Arbor / NexusGuard loppuosalle.
1
ACL-suodatus
Sisältyy kaikkiin paketteihin, aina portin täyteen kapasiteettiin asti.
2
BGP Flowspec
RFC 8955 jokaisessa core- ja edge-reitittimessä. Linjanopeuden volumetrinen suodatus.
3
Arbor Peakflow TPS
Stateful DPI ja TCP. 1,6 Tbps per keskus, seitsemän keskusta. Puhdas palautus jokaisella Cisco- ja Ciena-rajalla.
4
Clean-pipe-pesu
Arbor ja NexusGuard. Yli 6 Tbit/s ja 1 miljardi pakettia sekunnissa.
Clean pipe
Ohjaa, pese, palauta
Kun palvelin on hyökkäyksen kohteena, kaikki sen liikenne ohjataan lähimpään pesuyksikköön. Haitalliset paketit pudotetaan. Aito liikenne palautuu. Tämä kattaa volumetriset floodit ja useimmat sovellustason hyökkäykset, backbone-kapasiteetin ollessa 99,6 Tbit/s.
1
Ohjaa
Palvelimen liikenne ohjataan lähimpään pesuyksikköön.
2
Pese
Haitalliset paketit pudotetaan. Aito liikenne säilyy.
3
Palauta
Puhdas liikenne palautuu, aina portin kokoon asti.
Rajoittamaton puhdas liikenne
Aito liikenne palautuu ilman piilotettua ylärajaa, aina portin kokoon asti.
Rajoittamaton automaattinen mitigaatio
Automaattinen mitigaatio 24/7. Ei laskutusta minuuttien tai päivien mukaan.
Rajoittamaton määrä prefixeja
Ei rajoitusta prefixien tai aliverkkojen määrässä. IPv4 ja IPv6.
Itse hallittavat profiilit
Asetat kynnysarvot, verkko-objektit ja profiilit itse. Älykäs tunnistus sisältyy.
Näin se näkyy
Todellinen flood, pysäytetty ennen kohdetta
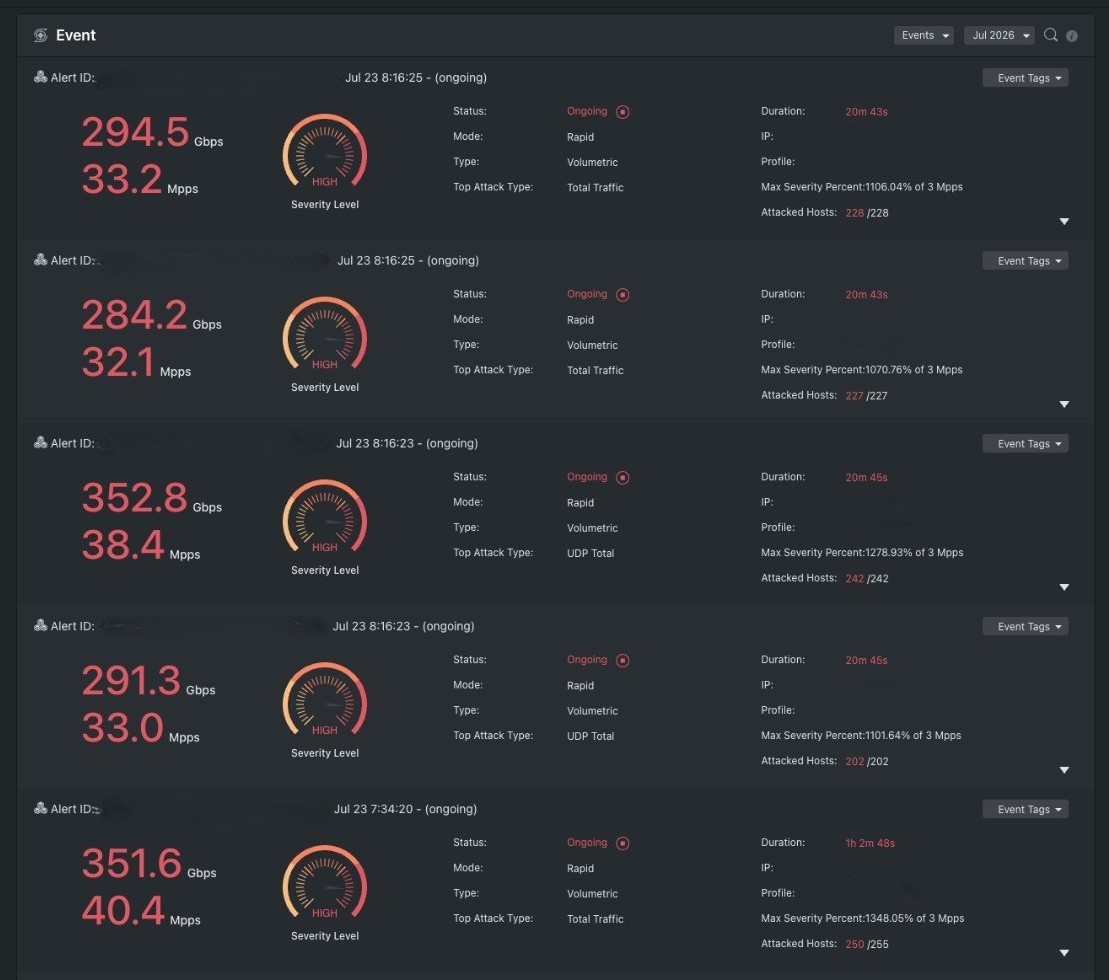
Live-Peakflow. Sekoittunut saapuva liikenne noin 1,5-1,6 Tbps, lähtevä pysyy muutamassa sadassa Mbit/s. Tunnistus toimii NetHarrierilla.
Vahvistetuista tapahtumista otetaan sormenjälki ja ne täsmätään pcap-tallenteisiin, jonka jälkeen Flowspec, Peakflow tai Arbor / NexusGuard ottavat ohjat. Sama reitti kuin DNS-amplification-floodissa, jonka teho on 1 Tbit/s ja 600 miljoonaa pakettia sekunnissa.
Kerää
sFlow reitittimiltä ja kytkimiltä, SNMP liittymälaskureihin. Volyymi SNMP:stä, liikenteen koostumus näytteistä.
Rikasta
Jokainen flow saa liittymän, prefixin, ASN:n, maan ja reitityskontekstin, vielä liikkuessaan verkossa.
Tunnista
Yhden sekunnin ikkunat muistissa opittua perustasoa vastaan. Vahvistetuista tapahtumista otetaan sormenjälki ja ne täsmätään pcap-tallenteisiin. Pienillä näytemäärillä näytetään vaihteluväli, ei koskaan väärää nollaa.
Vastaa
Flowspec, RTBH tai Peakflow prefix-tarkistusten ja never-mitigate-listojen jälkeen. Arbor ja NexusGuard ottavat ohjat, kun flood vaatii edelleen stateful DPI:tä.
Normal
Kynnysarvoihin perustuva. Näytteet minuutin tarkkuudella.
Rapid
Samat kynnysarvot, näytteenotto sekunnin tarkkuudella. Nopeampi laukeaminen lyhyissä purskeissa.
Smart
Koneoppiminen historiallisesta netflow-datasta. Oppii kausivaihtelun, vuorokaudenajan ja luonnollisen kasvun. Ei staattista kynnysarvoa valvottavaksi.
Kattavuus
Hyökkäystyypit, joita torjumme
Ei kattava lista. Volumetriset, protokolla- ja sovellustason vektorit kuuluvat kattavuuteen.
Volumetriset
- UDP flood ja UDP-fragmentointi
- DNS-amplification ja DNS flood
- NTP-amplification ja NTP flood
- SSDP-amplification
- Memcached
- Fraggle, Smurf, spoofaamaton UDP
Protokolla
- SYN, SYN-ACK, ACK / ACK-PUSH, RST/FIN
- TCP null, TCP-yhteysflood, fragmentoitu ACK
- Väärennetty sessio, LAND, TOS flood, IP NULL
- ICMP flood, ICMP-fragmentointi, ping flood
- Puoliavoimet ja passiiviset yhteydet lähteestä
Sovellustaso
- HTTP flood ja HTTP slow
- Viallinen SSL/TLS, renegotiation, sessio per lähde
- Viallinen SIP, spoofing, REGISTER- ja INVITE-floodit
Pakettireitti
Haitallinen pudotetaan. Puhdas jatkaa.
Flowspec ja Peakflow TPS reitillä. Flood-liikenne pudotetaan. Lailliset paketit saavuttavat prefixisi.
Trivox Firewall · pakettisuodatin
Flowspec + Peakflow TPSInternet
Sekaliikenne
Oma prefixisi
Puhdas liikenne
BGP-työkalut
Blackhole ja Flowspec
Sisältyy IP Transitiin veloituksetta. Käytä itsenäisesti tai Peakflown edessä.
Liikenteen prioriteetin alentaminen
Automaattinen passiivinen valvonta. Haitallinen liikenne saa alimman prioriteetin ja pudotetaan ensimmäisenä linkin ruuhkautuessa.
Blackhole community
Pudottaa liikenteen prefixiin, IPv4 ja IPv6, aina /32 tai /128 asti. Pudotetaan jo backbonen sisääntulossa.
Laajennettu UDP-blackhole
Pudottaa kaiken UDP-liikenteen, tai vain tunnetut amplifierit ja fragmentoidun UDP:n. Muu liikenne kulkee normaalisti.
Asiakkaan oma Flowspec
Ilmoitat suodattimet itse. Ensin dry-run, sitten TTL. Ne toimivat suoraan reitittimillä, joten pesuyksikössä ei synny pullonkaulaa.
Operaatiot
24/7 NOC
Järjestelmä toimii itsenäisesti. Hälytykset lähtevät, kun mitigaatio käynnistyy. Trivoxin NOC on tavoitettavissa ympäri vuorokauden erikoissääntöjä ja pienivolyymisiä hyökkäysmalleja varten.
- noc@trivox.sh
- Erikoissäännöt ja pienivolyymisten hyökkäysmallien tunnistus
- Kuukausittainen palveluraportti
Liikenne reaaliajassa
Kuormitus, tyyppi ja lähde. Vaihda bps:n ja pps:n välillä. Kuukausi, viikko, päivä tai tunti.
Tapahtuman toisto
Toista mitigaatio uudelleen. Koko, kesto, alkuperä ja liikenteen koostumus. Ingress egressiä vastaan.
Haku ja lajittelu
Etsi tapahtumia useilla kentillä. Yleiskatsaus yleisimmistä liikennetyypeistä.