DDoS
mitigazione
Il filtro ACL è incluso in ogni piano, fino alla piena capacità della tua porta. Lo scrubbing clean-pipe con Arbor e NexusGuard scala oltre 6 Tbit/s e 1 miliardo di pacchetti al secondo.
- Mitigazione automatica senza limiti di tempo, 24/7
- Ritorno di traffico pulito illimitato, fino alla dimensione della tua porta
- Flowspec, Peakflow e scrubbing clean-pipe
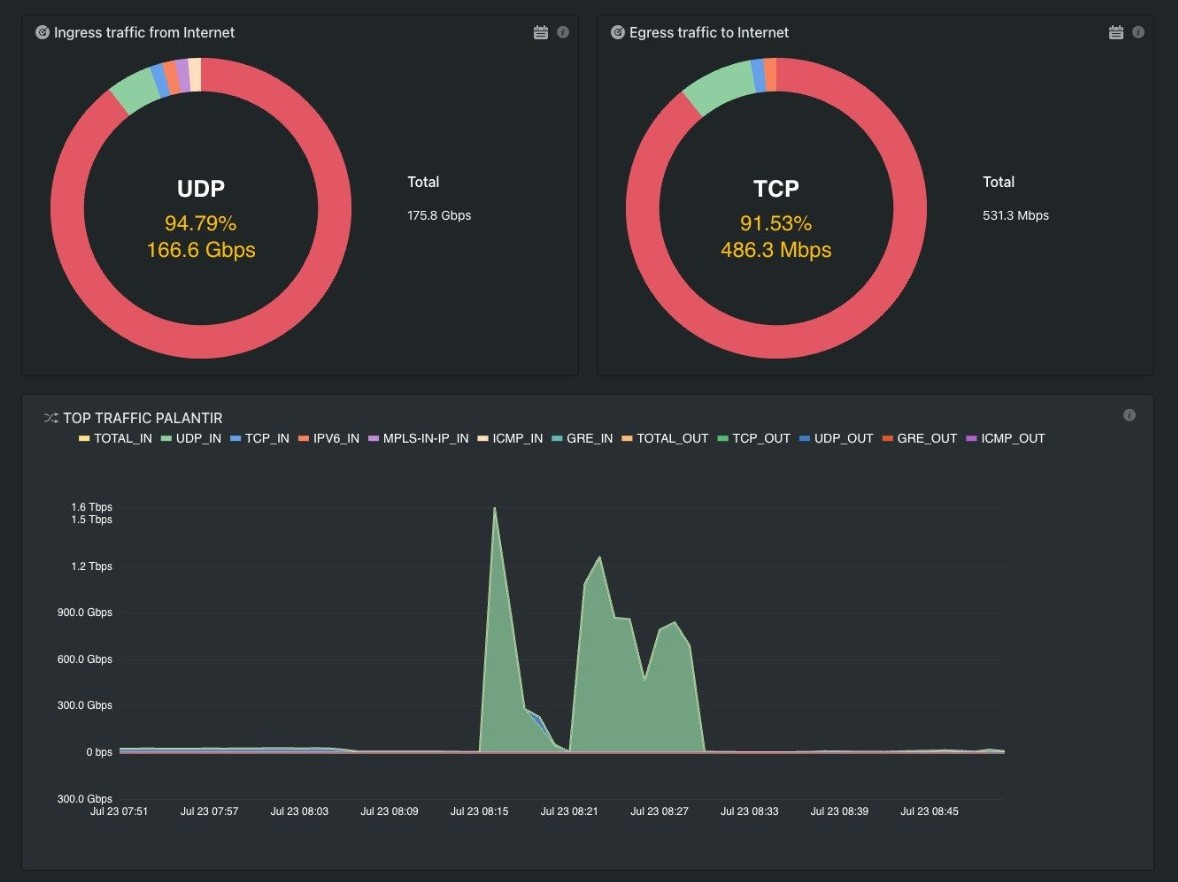
Peakflow durante un vero attacco misto. Circa 1,6 Tbit/s in ingresso, qualche centinaio di Mbit/s di traffico pulito in uscita.
6+ Tbit/s
Capacità di scrubbing
1+ Bpps
Capacità di elaborazione pacchetti
93+ / week
Attacchi mitigati
<15 sec
Tempo di mitigazione


Livelli di protezione
Quattro livelli, un unico percorso
ACL sulla porta. Flowspec e blackhole sul backbone. Peakflow e scrubbing clean-pipe Arbor / NexusGuard per il resto.
1
Filtro ACL
Incluso in ogni piano, fino alla piena capacità della tua porta.
2
BGP Flowspec
RFC 8955 su ogni router core ed edge. Filtraggio volumetrico a velocità di linea.
3
Arbor Peakflow TPS
DPI stateful e TCP. 1,6 Tbps per centro, sette centri. Ritorno pulito su ogni confine Cisco e Ciena.
4
Scrubbing clean-pipe
Arbor e NexusGuard. Oltre 6 Tbit/s e 1 miliardo di pacchetti al secondo.
Clean pipe
Dirotta, pulisci, restituisci
Quando un host è sotto attacco, tutto il suo traffico viene indirizzato al scrubber più vicino. I pacchetti dannosi vengono scartati. Il traffico genuino torna indietro. Questo copre i flood volumetrici e la maggior parte degli attacchi applicativi, con una capacità di backbone di 99,6 Tbit/s.
1
Dirotta
Il traffico dell'host viene indirizzato al scrubber più vicino.
2
Pulisci
I pacchetti dannosi vengono scartati. Il traffico genuino resta.
3
Restituisci
Il traffico pulito torna indietro, fino alla dimensione della tua porta.
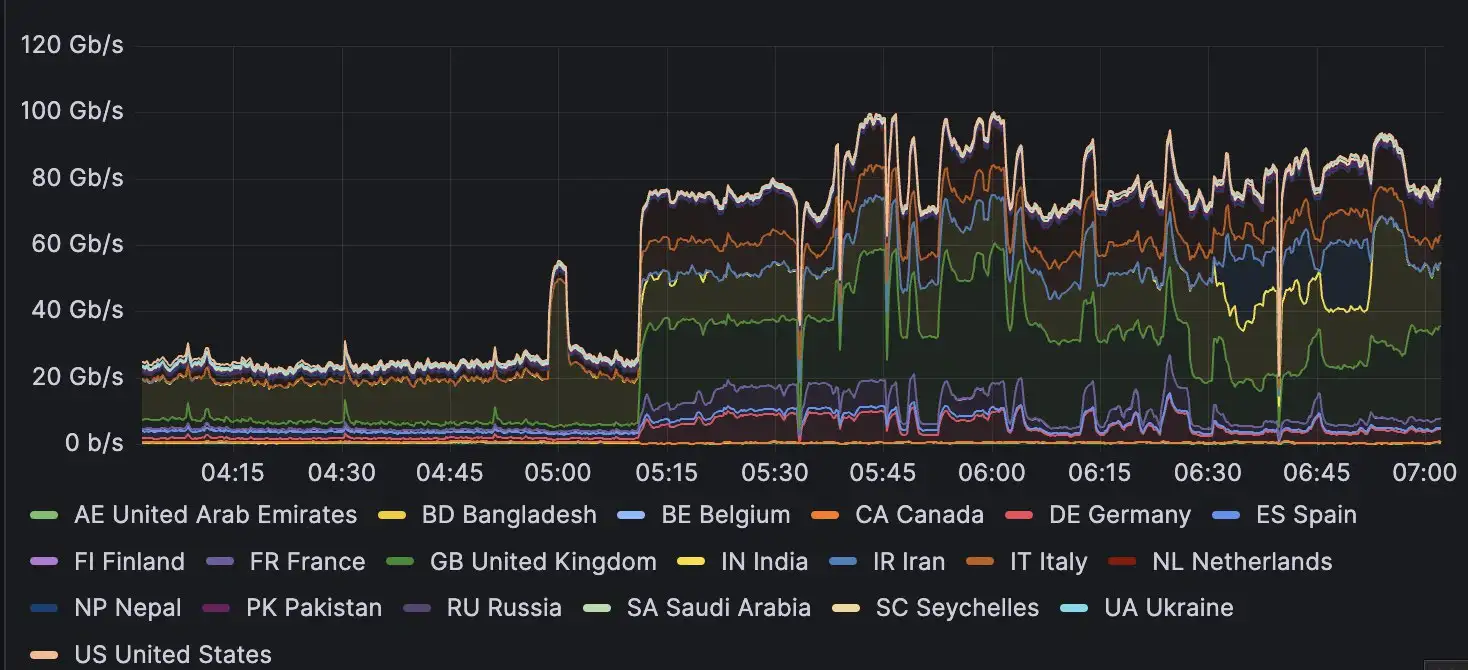
Traffico pulito illimitato
Il traffico genuino torna indietro senza limiti nascosti, fino alla dimensione della tua porta.
Mitigazione automatica senza limiti di tempo
Mitigazione automatica 24/7. Nessun conteggio di minuti o giorni.
Prefissi illimitati
Nessun limite su prefissi o subnet. IPv4 e IPv6.
Profili autogestiti
Imposti tu soglie, oggetti di rete e profili. Rilevamento intelligente incluso.
Guardalo in azione
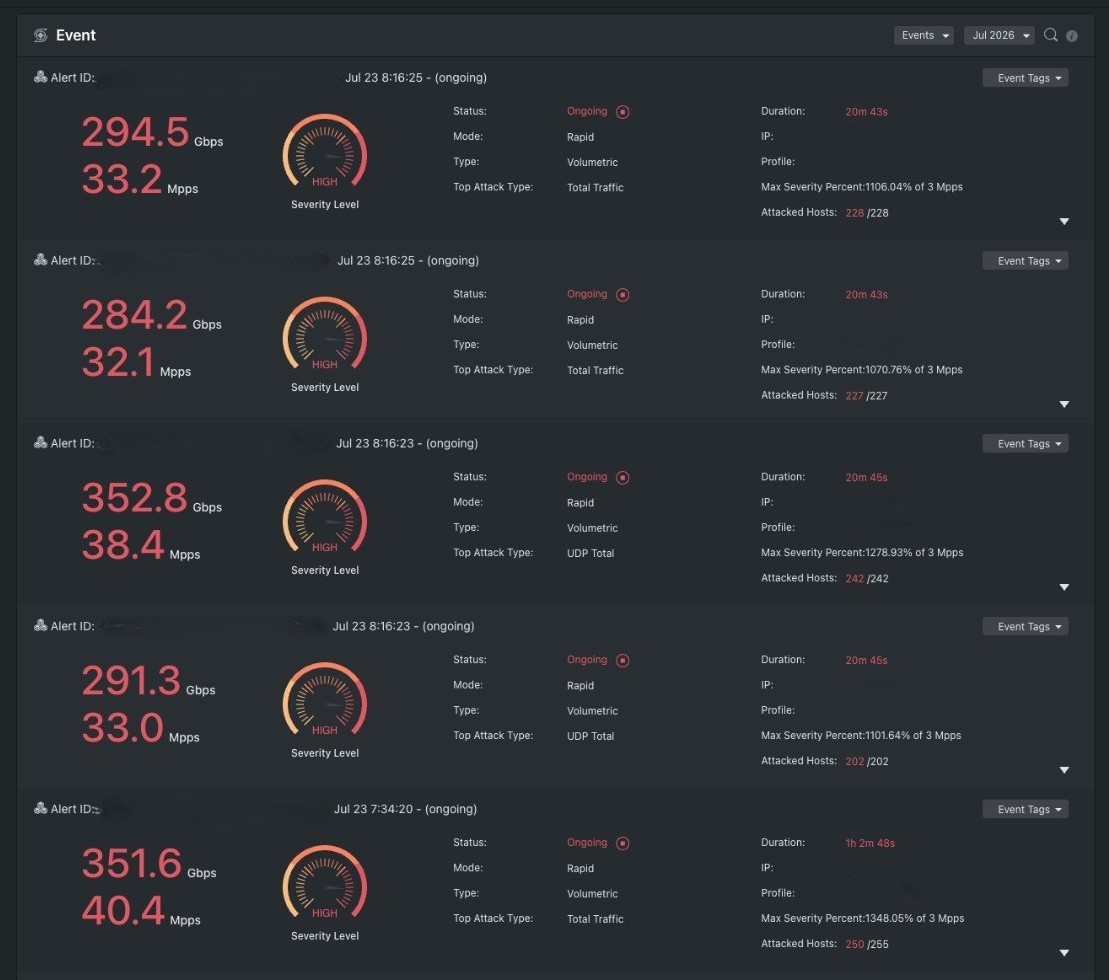
Un flood reale, fermato prima della destinazione
Peakflow in tempo reale. Traffico in ingresso misto di circa 1,5-1,6 Tbps, uscita ancora di qualche centinaio di Mbit/s. Il rilevamento avviene su NetHarrier.
Gli eventi confermati vengono identificati con un fingerprint e confrontati con i pcap, poi intervengono Flowspec, Peakflow o Arbor / NexusGuard. Stesso percorso di un flood DNS amplification da 1 Tbit/s e 600 milioni di pacchetti al secondo.
Raccogli
sFlow da router e switch, SNMP per i contatori delle interfacce. Il volume dall'SNMP, la composizione dai campioni.
Arricchisci
Ogni flow riceve interfaccia, prefisso, ASN, paese e contesto di routing mentre è ancora in transito.
Rileva
Finestre di un secondo in memoria confrontate con una baseline appresa. Gli eventi confermati vengono identificati con un fingerprint e confrontati con i pcap. Con pochi campioni viene mostrato un intervallo, mai uno zero falso.
Rispondi
Flowspec, RTBH o Peakflow dopo i controlli sui prefissi e le liste never-mitigate. Arbor e NexusGuard intervengono quando il flood richiede ancora DPI stateful.
Normal
Basato su soglie. Campionamento a granularità di un minuto.
Rapid
Stesse soglie, campionamento a livello di secondo. Attivazione più rapida su burst brevi.
Smart
Machine learning su dati netflow storici. Impara stagionalità, orario e crescita naturale. Nessuna soglia statica da gestire manualmente.
Copertura
Tipi di attacco che mitighiamo
Non esaustivo. Vettori volumetrici, di protocollo e applicativi sono nell'ambito.
Volumetrico
- UDP flood e frammentazione UDP
- DNS amplification e DNS flood
- NTP amplification e NTP flood
- SSDP amplification
- Memcached
- Fraggle, Smurf, UDP non spoofato
Protocollo
- SYN, SYN-ACK, ACK / ACK-PUSH, RST/FIN
- TCP null, flood di connessioni TCP, ACK frammentato
- Sessione falsa, LAND, TOS flood, IP NULL
- ICMP flood, frammentazione ICMP, ping flood
- Connessioni half-open e inattive dalla fonte
Applicativo
- HTTP flood e HTTP slow
- SSL/TLS malformato, rinegoziazione, sessione per fonte
- SIP malformato, spoofing, flood REGISTER e INVITE
Percorso dei pacchetti
Il traffico dannoso viene scartato. Quello pulito continua.
Flowspec e Peakflow TPS lungo il percorso. Il traffico di flood viene scartato. I pacchetti legittimi raggiungono il tuo prefisso.
Trivox Firewall · filtro pacchetti
Flowspec + Peakflow TPSInternet
Traffico misto
Il tuo prefisso
Traffico pulito
Controlli BGP
Blackhole e Flowspec
Incluso gratuitamente con IP Transit. Usali da soli o davanti a Peakflow.
Deprioritizzazione del traffico
Monitoraggio passivo automatico. Il traffico dannoso riceve la priorità più bassa ed è il primo a essere scartato in caso di congestione del link.
Blackhole community
Scarta il traffico verso un prefisso, IPv4 e IPv6, fino a un /32 o /128. Scartato già all'ingresso del backbone.
Blackhole UDP estesa
Scarta tutto il traffico UDP, oppure solo gli amplifier conosciuti e l'UDP frammentato. Il resto continua a passare.
Flowspec del cliente
Dichiari tu stesso i filtri. Prima un dry-run, poi un TTL. Si applicano direttamente sui router, senza creare un collo di bottiglia sullo scrubber.
Operazioni
NOC 24/7
Lo stack funziona in autonomia. Gli avvisi vengono inviati quando parte una mitigazione. Il NOC Trivox è raggiungibile 24 ore su 24 per regole speciali e pattern a basso volume.
- noc@trivox.sh
- Regole speciali e rilevamento di pattern a basso volume
- Report di servizio mensile
Traffico in tempo reale
Utilizzo, tipo e fonte. Passa tra bps e pps. Mese, settimana, giorno o ora.
Replay degli eventi
Riproduci una mitigazione. Dimensione, durata, origine e composizione del traffico. Ingress contro egress.
Ricerca e ordinamento
Trova eventi su più campi. Panoramica dei tipi di traffico più comuni.