

防护层级
四层防护,一条路径
端口处的 ACL,骨干网上的 Flowspec 与 blackhole,其余由 Peakflow 和 clean-pipe Arbor / NexusGuard 处理。
1
ACL 过滤
每个套餐均包含,可达端口全部容量。
2
BGP Flowspec
每台核心与边缘路由器均支持 RFC 8955,线速过滤流量型攻击。
3
Arbor Peakflow TPS
支持状态化 DPI 和 TCP 检测。单中心 1.6 Tbps,共七个中心,在每个 Cisco 和 Ciena 边界实现干净回传。
4
Clean-pipe 清洗
Arbor 与 NexusGuard,处理能力超过 6 Tbit/s,每秒 10 亿个数据包。
Clean Pipe
引流、清洗、回传
当某台主机遭受攻击时,该主机的全部流量会被引导至最近的清洗节点。恶意数据包被丢弃,正常流量被回传。该方案覆盖流量型攻击和大多数应用层攻击,骨干网容量达 99.6 Tbit/s。
1
引流
主机流量被引导至最近的清洗节点。
2
清洗
恶意数据包被丢弃,正常流量得以保留。
3
回传
干净流量回传,直达端口容量。
不限量干净流量
正常流量回传无隐藏上限,直达端口容量。
不限时长自动缓解
全天候 24/7 自动缓解,不按分钟或天数计费。
不限前缀数量
前缀和子网数量不受限制,支持 IPv4 和 IPv6。
自助管理配置
可自行设置阈值、网络对象和配置,并内置智能检测。
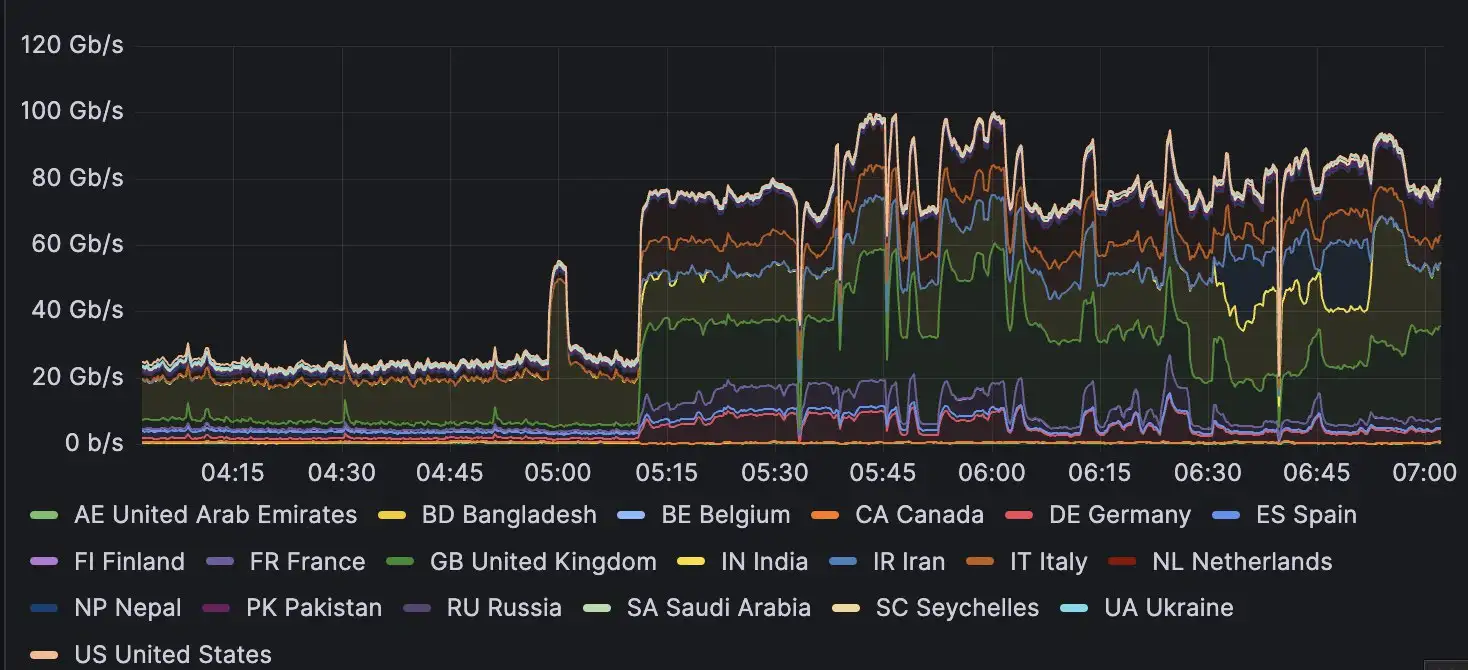
实际效果
真实攻击流量,在到达源站前被拦截
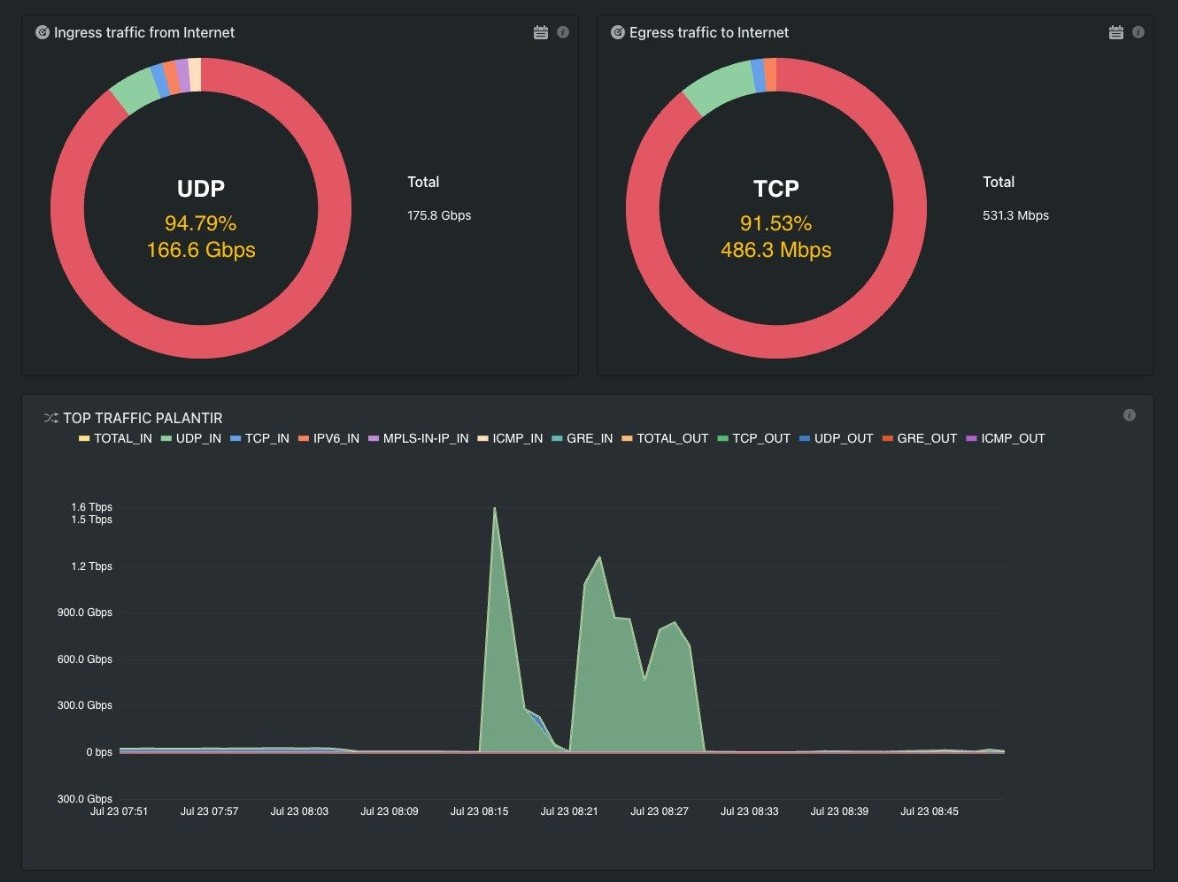
实时 Peakflow 数据。混合入方向流量约 1.5 到 1.6 Tbps,出方向仍维持数百 Mbit/s。检测由 NetHarrier 完成。
确认的事件会生成指纹并与抓包数据匹配,随后由 Flowspec、Peakflow 或 Arbor / NexusGuard 处理。流程与一次 1 Tbit/s、每秒 6 亿个数据包的 DNS 放大攻击相同。
采集
通过路由器和交换机的 sFlow,以及接口计数器的 SNMP 数据。流量大小来自 SNMP,流量构成来自采样。
富化
每条流在传输过程中即被附加接口、前缀、ASN、国家和路由上下文信息。
检测
基于已学习基线,在内存中以一秒窗口进行分析。确认的事件会生成指纹并与抓包数据匹配。采样量较低时显示区间,而非错误的零值。
响应
经过前缀检查和免缓解名单后,触发 Flowspec、RTBH 或 Peakflow。当攻击流量仍需状态化 DPI 时,由 Arbor 和 NexusGuard 接管。
标准模式
基于阈值,按分钟粒度采样。
快速模式
阈值相同,按秒级采样,对短时突发流量反应更快。
智能模式
基于历史 netflow 数据进行机器学习,学习季节、时段和自然增长趋势,无需手动维护固定阈值。
覆盖范围
可缓解的攻击类型
并非全部列出。流量型、协议型和应用层攻击均在覆盖范围内。
流量型
- UDP flood 与 UDP 分片攻击
- DNS 放大攻击与 DNS flood
- NTP 放大攻击与 NTP flood
- SSDP 放大攻击
- Memcached 攻击
- Fraggle、Smurf 及非伪造 UDP 攻击
协议型
- SYN、SYN-ACK、ACK / ACK-PUSH、RST/FIN 攻击
- TCP null、TCP 连接 flood、分片 ACK 攻击
- 虚假会话、LAND、TOS flood、IP NULL 攻击
- ICMP flood、ICMP 分片、ping flood
- 源端半开连接和空闲连接攻击
应用层
- HTTP flood 与 HTTP slow 攻击
- SSL/TLS 畸形请求、重协商、单源会话攻击
- SIP 畸形请求、伪造、REGISTER 与 INVITE flood 攻击
数据包路径
恶意流量被丢弃,正常流量继续通行。
Flowspec 与 Peakflow TPS 部署在流量路径上。攻击流量被丢弃,合法数据包正常到达你的前缀。
Trivox Firewall · 数据包过滤
Flowspec + Peakflow TPS互联网
混合流量
你的前缀
干净流量
BGP 控制
Blackhole 与 Flowspec
随 IP Transit 免费提供,可单独使用,也可配合 Peakflow 一起使用。
流量降级处理
自动被动监测,拥塞发生时恶意流量优先级最低,最先被丢弃。
Blackhole community
可丢弃发往某前缀的流量,支持 IPv4 和 IPv6,最小粒度为 /32 或 /128,在骨干网入口即被丢弃。
扩展 UDP blackhole
可丢弃全部 UDP 流量,或仅丢弃已知放大器和分片 UDP 流量,其余流量照常通行。
客户自定义 Flowspec
由你自行声明过滤规则,先进行 dry-run,再设置 TTL。规则直接在路由器上生效,不会在清洗设备处形成瓶颈。
运维
全天候 NOC
防护体系自动运行,缓解启动时会发出告警。Trivox NOC 全天候可联系,处理特殊规则和低流量攻击模式。
- noc@trivox.sh
- 特殊规则与低流量攻击模式检测
- 每月服务报告
实时流量
展示利用率、类型和来源,可切换 bps 与 pps,支持按月、周、日或小时查看。
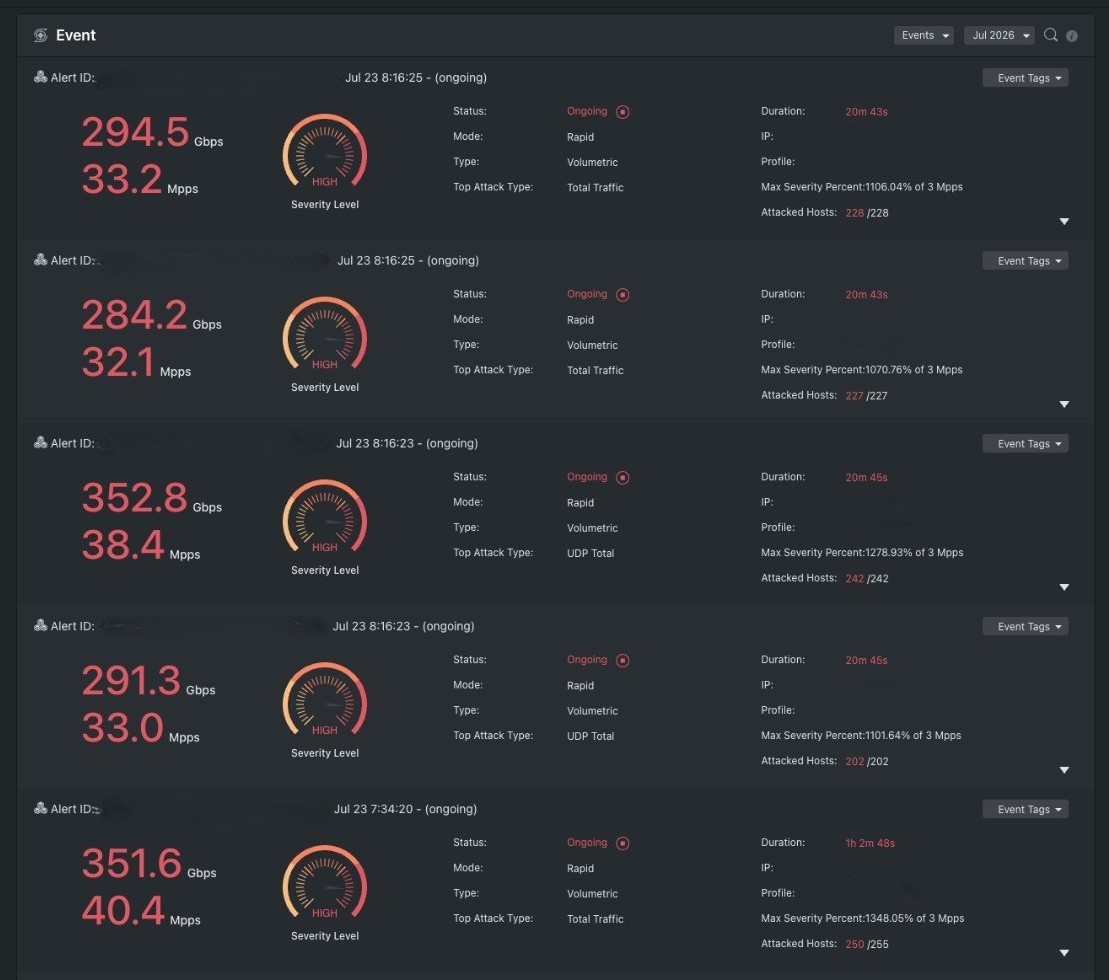
事件回放
回放历史缓解事件,查看规模、持续时间、来源和流量构成,对比入站与出站流量。
搜索与排序
按多个字段查找事件,查看最常见流量类型的统计分布。