DDoS
mitigatie
ACL-filtering is bij elk pakket inbegrepen, tot de volledige capaciteit van je poort. Clean-pipe scrubbing met Arbor en NexusGuard schaalt tot boven 6 Tbit/s en 1 miljard pakketten per seconde.
- Onbeperkte automatische mitigatie, 24/7
- Onbeperkte terugvoer van schone traffic, tot je poortgrootte
- Flowspec, Peakflow en clean-pipe scrubbing
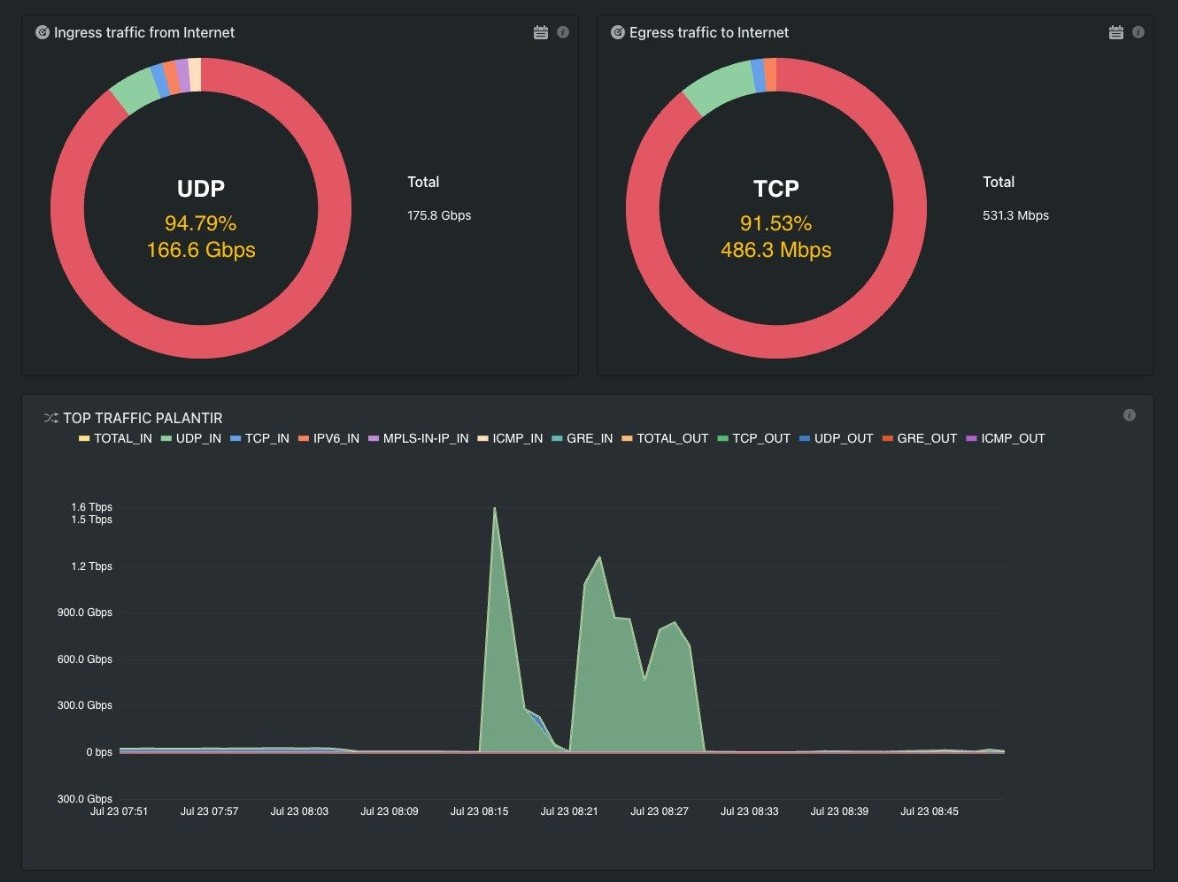
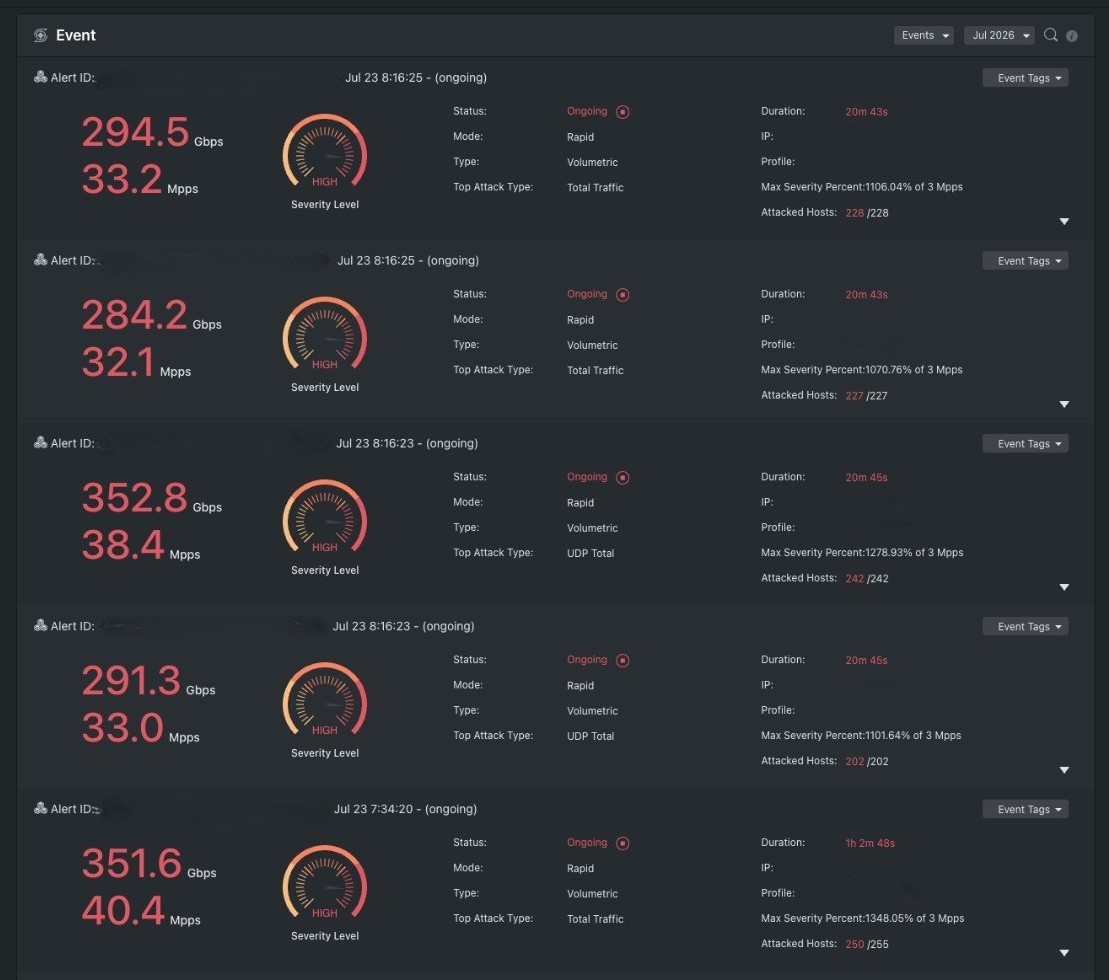
Peakflow tijdens een echte gemengde aanval. Ongeveer 1,6 Tbit/s inkomend, enkele honderden Mbit/s schone traffic uitgaand.
6+ Tbit/s
Scrubbing-capaciteit
1+ Bpps
Pakketcapaciteit
92+ / week
Aanvallen gemitigeerd
<15 sec
Tijd tot mitigatie


Beschermingslagen
Vier lagen, één pad
ACL op de poort. Flowspec en blackhole op de backbone. Peakflow en clean-pipe Arbor / NexusGuard voor de rest.
1
ACL-filtering
Bij elk pakket inbegrepen, tot de volledige capaciteit van je poort.
2
BGP Flowspec
RFC 8955 op elke core- en edge-router. Filtering van volumetrische traffic op line-rate.
3
Arbor Peakflow TPS
Stateful DPI en TCP. 1,6 Tbps per centrum, zeven centra. Schone terugvoer op elke Cisco- en Ciena-grens.
4
Clean-pipe scrubbing
Arbor en NexusGuard. Tot boven 6 Tbit/s en 1 miljard pakketten per seconde.
Clean pipe
Omleiden, scrubben, terugvoeren
Als een host wordt aangevallen, gaat alle traffic voor die host naar de dichtstbijzijnde scrubber. Kwaadaardige pakketten worden verwijderd. Echte traffic komt terug. Dit dekt volumetrische floods en de meeste application-aanvallen, tegen 99,6 Tbit/s backbone-capaciteit.
1
Omleiden
Traffic voor de host gaat naar de dichtstbijzijnde scrubber.
2
Scrubben
Kwaadaardige pakketten worden verwijderd. Echte traffic blijft behouden.
3
Terugvoeren
Schone traffic komt terug, tot je poortgrootte.
Onbeperkte schone traffic
Echte traffic komt terug zonder verborgen limiet, tot je poortgrootte.
Onbeperkte automatische mitigatie
Automatische mitigatie 24/7. Geen afrekening per minuut of dag.
Onbeperkte prefixen
Geen limiet op prefixen of subnetten. IPv4 en IPv6.
Zelf beheerde profielen
Je stelt drempels, netwerkobjecten en profielen zelf in. Slimme detectie inbegrepen.
In actie
Een echte flood, gestopt voor de bestemming
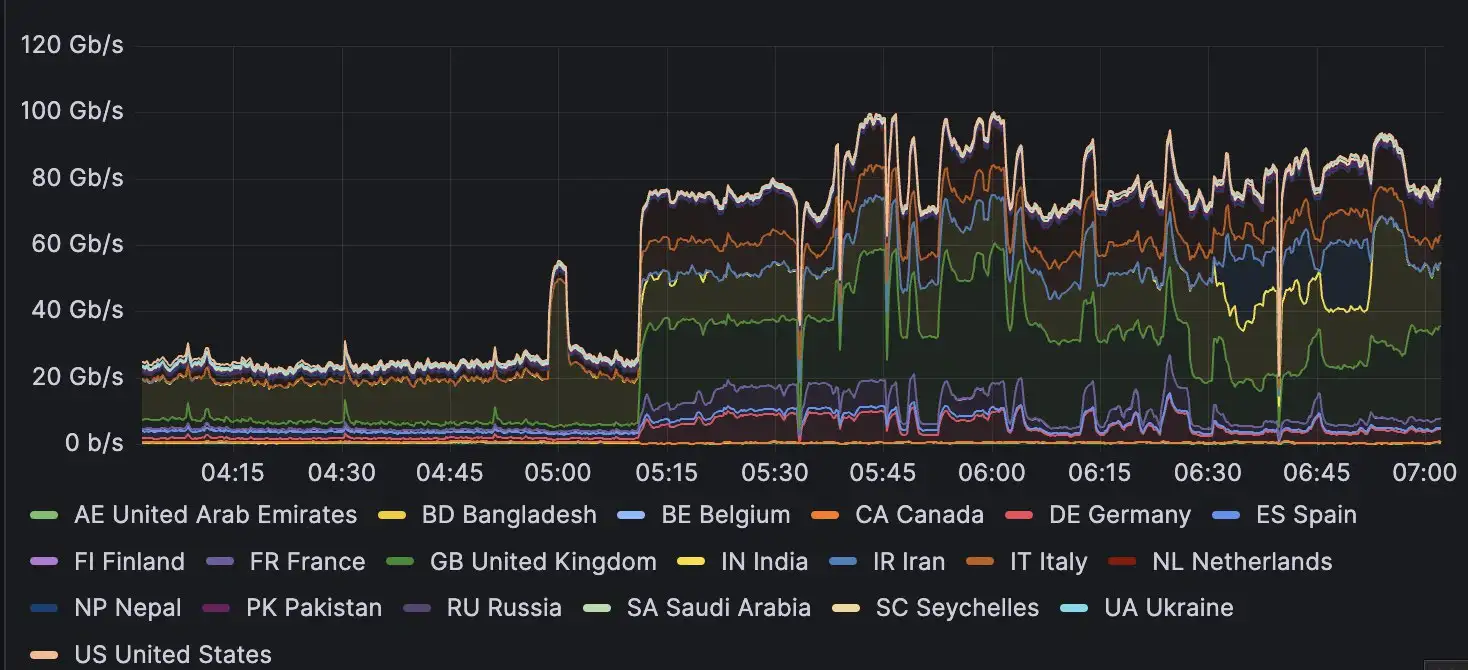
Live Peakflow. Gemengde inkomende traffic van ongeveer 1,5 tot 1,6 Tbps, uitgaand nog steeds enkele honderden Mbit/s. Detectie draait op NetHarrier.
Bevestigde events krijgen een fingerprint en worden vergeleken met pcaps, daarna grijpen Flowspec, Peakflow of Arbor / NexusGuard in. Zelfde pad als een DNS-amplification flood van 1 Tbit/s en 600 miljoen pakketten per seconde.
Verzamelen
sFlow van routers en switches, SNMP voor interfacetellers. Volume uit SNMP, mix uit de samples.
Verrijken
Elke flow krijgt interface, prefix, ASN, land en routingcontext terwijl hij nog onderweg is.
Detecteren
Vensters van een seconde in het geheugen tegen een geleerde baseline. Bevestigde events krijgen een fingerprint en worden vergeleken met pcaps. Bij lage samplecijfers wordt een bereik getoond, nooit een valse nul.
Reageren
Flowspec, RTBH of Peakflow na prefixcontroles en never-mitigate-lijsten. Arbor en NexusGuard nemen over als de flood nog stateful DPI nodig heeft.
Normaal
Op basis van drempelwaarden. Samples op minuutniveau.
Rapid
Dezelfde drempels, sampling op secondeniveau. Snellere trigger bij korte bursts.
Smart
Machine learning op historische netflow-data. Leert seizoen, tijdstip en natuurlijke groei. Geen statische drempel om bij te houden.
Dekking
Aanvalstypes die we mitigeren
Niet volledig. Volumetrische, protocol- en application-vectoren vallen binnen de scope.
Volumetrisch
- UDP-flood en UDP-fragmentatie
- DNS-amplification en DNS-flood
- NTP-amplification en NTP-flood
- SSDP-amplification
- Memcached
- Fraggle, Smurf, niet-gespoofte UDP
Protocol
- SYN, SYN-ACK, ACK / ACK-PUSH, RST/FIN
- TCP null, TCP-connection flood, gefragmenteerde ACK
- Fake session, LAND, TOS-flood, IP NULL
- ICMP-flood, ICMP-fragmentatie, ping-flood
- Half-open en inactieve verbindingen vanaf de bron
Application
- HTTP-flood en HTTP slow
- SSL/TLS misvormd, renegotiation, sessie per bron
- SIP misvormd, spoofing, REGISTER- en INVITE-floods
Pakketpad
Kwaadaardig wordt verwijderd. Schoon gaat door.
Flowspec en Peakflow TPS op het pad. Flood-traffic wordt verwijderd. Legitieme pakketten bereiken je prefix.
Trivox Firewall · pakketfilter
Flowspec + Peakflow TPSInternet
Gemengde traffic
Jouw prefix
Schone traffic
BGP-controls
Blackhole en Flowspec
Gratis bij IP Transit. Gebruik ze zelfstandig of voor Peakflow.
Traffic-depriorisering
Geautomatiseerde passieve bewaking. Kwaadaardige traffic krijgt de laagste prioriteit en wordt als eerste verwijderd bij congestie op een link.
Blackhole community
Verwijdert traffic naar een prefix, IPv4 en IPv6, tot een /32 of /128. Wordt al bij de backbone-ingang verwijderd.
Uitgebreide UDP-blackhole
Verwijdert alle UDP, of alleen bekende amplifiers en gefragmenteerde UDP. Al het andere gaat gewoon door.
Customer Flowspec
Je kondigt de filters zelf aan. Eerst een dry-run, dan een TTL. Ze gelden op de routers, dus geen bottleneck bij de scrubber.
Operaties
24/7 NOC
De stack draait zelfstandig. Bij een mitigatie gaan er alerts uit. Het Trivox NOC is rond de klok bereikbaar voor speciale regels en low-volume patronen.
- noc@trivox.sh
- Speciale regels en detectie van low-volume patronen
- Maandelijks servicerapport
Live traffic
Benutting, type en bron. Wissel tussen bps en pps. Maand, week, dag of uur.
Event replay
Een mitigatie opnieuw afspelen. Grootte, duur, oorsprong en trafficmix. Ingress tegenover egress.
Zoeken en sorteren
Events vinden op meerdere velden. Overzicht van de meest voorkomende traffictypes.