DDoS
митигация
ACL-фильтрация включена в каждый тариф, до полной емкости вашего порта. Clean-pipe очистка с Arbor и NexusGuard масштабируется свыше 6 Тбит/с и 1 млрд пакетов в секунду.
- Автоматическая митигация без лимита времени, 24/7
- Безлимитный возврат чистого трафика, до размера вашего порта
- Flowspec, Peakflow и clean-pipe очистка
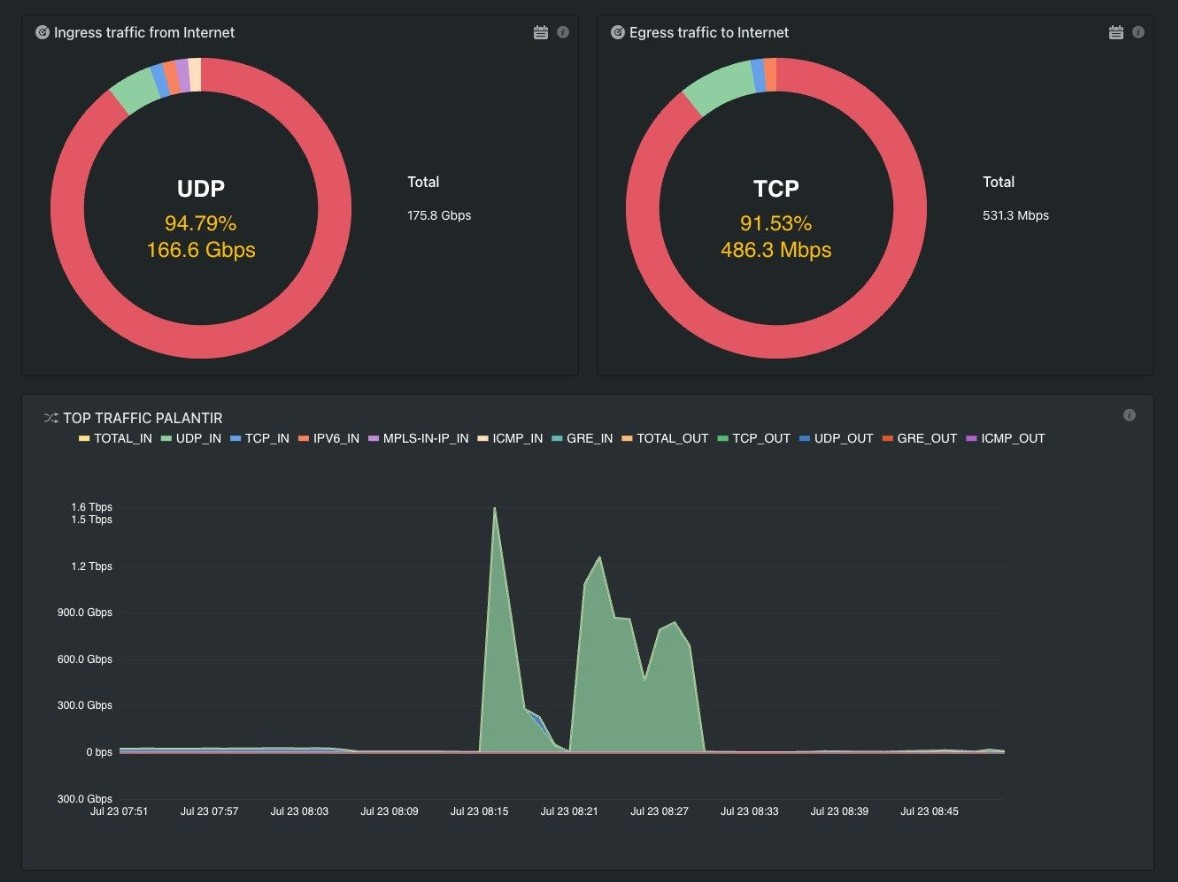
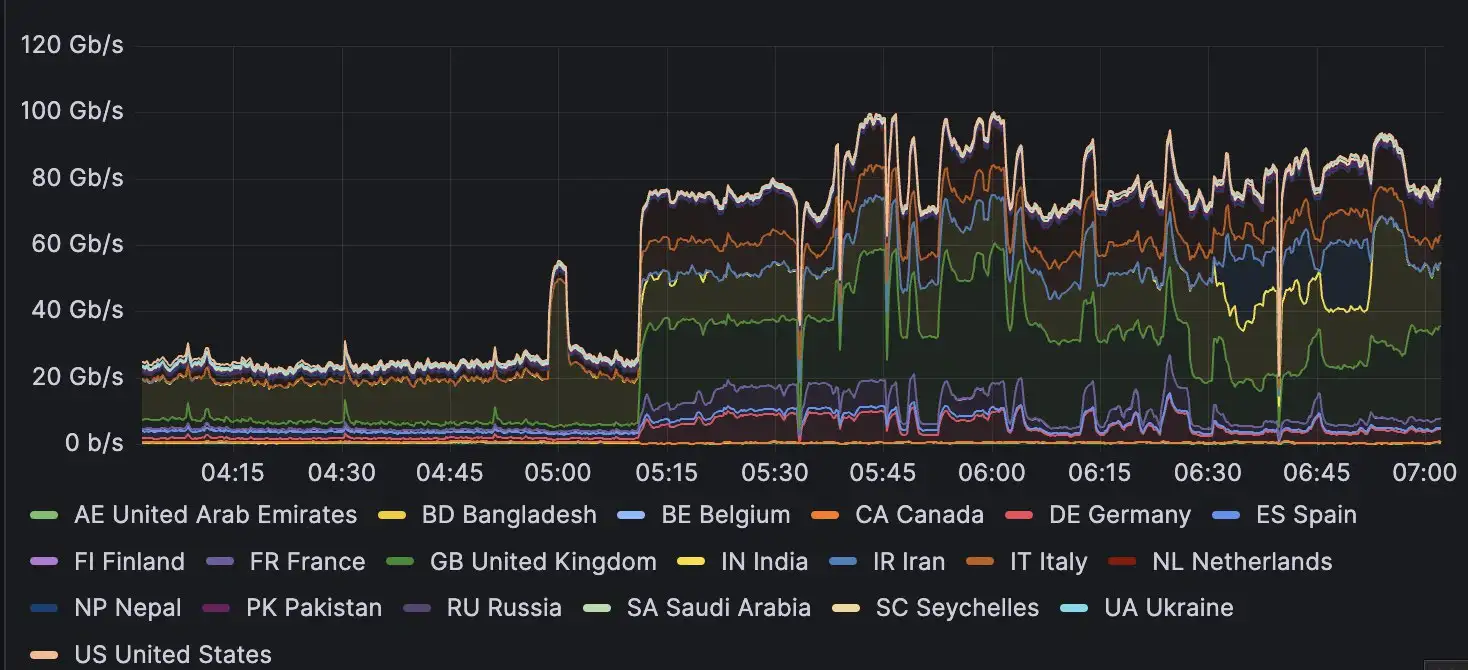
Peakflow во время реальной смешанной атаки. Около 1,6 Тбит/с на входе, несколько сотен Мбит/с чистого трафика на выходе.
6+ Tbit/s
Емкость очистки
1+ Bpps
Пакетная емкость
93+ / week
Отраженных атак
<15 sec
Время до митигации


Уровни защиты
Четыре уровня, один путь
ACL на порту. Flowspec и blackhole на backbone. Peakflow и clean-pipe Arbor / NexusGuard для остального.
1
ACL-фильтрация
Включена в каждый тариф, до полной емкости вашего порта.
2
BGP Flowspec
RFC 8955 на каждом core- и edge-роутере. Фильтрация волюметрического трафика на скорости линии.
3
Arbor Peakflow TPS
Stateful DPI и TCP. 1,6 Тбит/с на центр, семь центров. Чистый возврат на каждой границе Cisco и Ciena.
4
Clean-pipe очистка
Arbor и NexusGuard. Свыше 6 Тбит/с и 1 млрд пакетов в секунду.
Clean pipe
Перенаправление, очистка, возврат
Когда хост атакован, весь трафик для этого хоста направляется на ближайший scrubber. Вредоносные пакеты отбрасываются. Настоящий трафик возвращается. Это покрывает волюметрические флуды и большинство application-атак при емкости backbone 99,6 Тбит/с.
1
Перенаправление
Трафик для хоста идет на ближайший scrubber.
2
Очистка
Вредоносные пакеты отбрасываются. Настоящий трафик сохраняется.
3
Возврат
Чистый трафик возвращается, до размера вашего порта.
Безлимитный чистый трафик
Настоящий трафик возвращается без скрытых ограничений, до размера вашего порта.
Автоматическая митигация без лимита времени
Автоматическая митигация 24/7. Без учета минут или дней.
Безлимитные префиксы
Нет ограничений на префиксы или подсети. IPv4 и IPv6.
Самостоятельно управляемые профили
Вы задаете пороги, сетевые объекты и профили. Умное обнаружение включено.
Как это выглядит
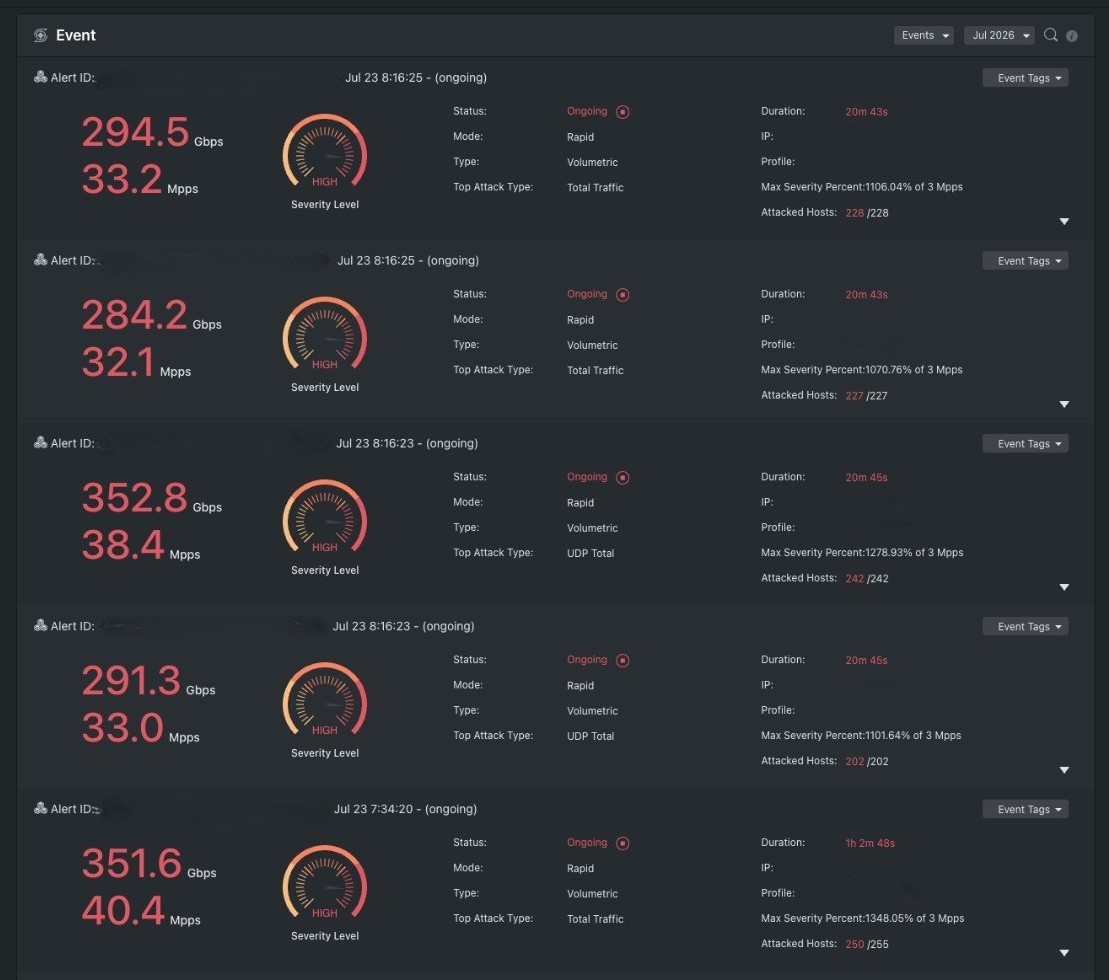
Реальный флуд, остановленный до цели
Живой Peakflow. Смешанный входящий трафик около 1,5-1,6 Тбит/с, исходящий в пределах нескольких сотен Мбит/с. Обнаружение работает на NetHarrier.
Подтвержденные события получают отпечаток и сопоставляются с pcap, затем подключаются Flowspec, Peakflow или Arbor / NexusGuard. Тот же путь, что и при DNS-amplification флуде на 1 Тбит/с и 600 млн пакетов в секунду.
Сбор
sFlow с роутеров и свитчей, SNMP для счетчиков интерфейсов. Объем из SNMP, состав из выборок.
Обогащение
Каждый flow получает интерфейс, префикс, ASN, страну и контекст маршрутизации, пока еще находится в движении.
Обнаружение
Односекундные окна в памяти относительно изученной базовой линии. Подтвержденные события получают отпечаток и сопоставляются с pcap. При малом числе выборок показывается диапазон, а не ложный ноль.
Реакция
Flowspec, RTBH или Peakflow после проверки префиксов и списков never-mitigate. Arbor и NexusGuard подключаются, если флуд все еще требует stateful DPI.
Normal
На основе пороговых значений. Выборки с минутной гранулярностью.
Rapid
Те же пороги, выборка на уровне секунд. Более быстрый триггер при коротких всплесках.
Smart
Машинное обучение на исторических netflow-данных. Учитывает сезон, время суток и естественный рост. Без статического порога, который нужно подстраивать.
Покрытие
Типы атак, которые мы отражаем
Список не исчерпывающий. В зону покрытия входят волюметрические, протокольные и application-векторы.
Волюметрические
- UDP-флуд и фрагментация UDP
- DNS-amplification и DNS-флуд
- NTP-amplification и NTP-флуд
- SSDP-amplification
- Memcached
- Fraggle, Smurf, не спуфленный UDP
Протокольные
- SYN, SYN-ACK, ACK / ACK-PUSH, RST/FIN
- TCP null, флуд TCP-соединений, фрагментированный ACK
- Fake session, LAND, TOS-флуд, IP NULL
- ICMP-флуд, фрагментация ICMP, ping-флуд
- Half-open и неактивные соединения со стороны источника
Application
- HTTP-флуд и HTTP slow
- Некорректный SSL/TLS, renegotiation, сессия на источник
- Некорректный SIP, spoofing, REGISTER- и INVITE-флуды
Путь пакета
Вредоносное отбрасывается. Чистое проходит дальше.
Flowspec и Peakflow TPS на пути трафика. Трафик флуда отбрасывается. Легитимные пакеты доходят до вашего префикса.
Trivox Firewall · фильтр пакетов
Flowspec + Peakflow TPSИнтернет
Смешанный трафик
Ваш префикс
Чистый трафик
BGP-инструменты
Blackhole и Flowspec
Бесплатно с IP Transit. Используйте их самостоятельно или перед Peakflow.
Снижение приоритета трафика
Автоматический пассивный мониторинг. Вредоносный трафик получает самый низкий приоритет и отбрасывается первым при перегрузке канала.
Blackhole community
Отбрасывает трафик к префиксу, IPv4 и IPv6, до /32 или /128. Отбрасывается уже на входе backbone.
Расширенный UDP blackhole
Отбрасывает весь UDP-трафик либо только известные amplifier'ы и фрагментированный UDP. Остальное проходит без изменений.
Customer Flowspec
Вы сами объявляете фильтры. Сначала dry-run, затем TTL. Они применяются на роутерах, поэтому узкого места на scrubber нет.
Эксплуатация
NOC 24/7
Стек работает самостоятельно. При запуске митигации приходят алерты. NOC Trivox доступен круглосуточно для особых правил и обнаружения низкообъемных атак.
- noc@trivox.sh
- Особые правила и обнаружение низкообъемных атак
- Ежемесячный отчет по сервису
Трафик в реальном времени
Утилизация, тип и источник. Переключение между bps и pps. Месяц, неделя, день или час.
Повтор события
Повтор митигации. Размер, длительность, источник и состав трафика. Ingress против egress.
Поиск и сортировка
Поиск событий по нескольким полям. Разбивка по самым частым типам трафика.